Domain security-blog.de kaufen?
Wir ziehen mit dem Projekt
security-blog.de um.
Sind Sie am Kauf der Domain
security-blog.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain security-blog.de kaufen?
Kennt sich jemand mit Firewall-Regeln aus?
Ja, es gibt viele Experten, die sich mit Firewall-Regeln auskennen. Firewall-Regeln werden verwendet, um den Datenverkehr zu kontrollieren und zu filtern, um die Sicherheit eines Netzwerks zu gewährleisten. Es gibt verschiedene Arten von Firewall-Regeln, wie beispielsweise Zugriffsregeln, Portregeln und Protokollregeln. **
Wie können Firewall-Regeln effektiv eingerichtet werden, um die Sicherheit des Netzwerks zu gewährleisten? Welche Faktoren sind bei der Erstellung von Firewall-Regeln zu berücksichtigen?
1. Identifiziere zuerst die Bedürfnisse und Risiken des Netzwerks, um die richtigen Regeln festzulegen. 2. Berücksichtige die Art des Datenverkehrs, die Quellen und Ziele der Verbindungen sowie potenzielle Schwachstellen. 3. Regelmäßige Überprüfung und Anpassung der Regeln sind wichtig, um die Sicherheit des Netzwerks kontinuierlich zu verbessern. **
Ähnliche Suchbegriffe für Firewall-Regeln
Top-Angebote
Produkte zum Begriff Firewall-Regeln:
-
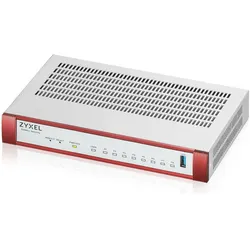
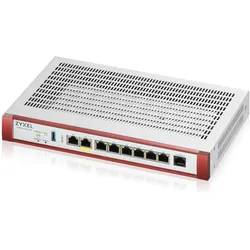
Zyxel USGFLEX 100HP Security Bundle Firewall 1x Gbit PoE+, FirewallDie Zyxel USG FLEX 100HP Firewall ist eine leistungsstarke Sicherheitslösung, die speziell für Unternehmen entwickelt wurde, die eine zuverlässige und effiziente Netzwerksicherheit benötigen. Mit einem beeindruckenden Firewall-Durchsatz von bis zu 3 Gbit/s und einer Vielzahl von Sicherheitsfunktionen bietet dieses Gerät umfassenden Schutz vor Bedrohungen. Die Firewall ist mit 8 Ethernet-Anschlüssen ausgestattet, darunter ein PoE+-Port, der eine maximale Leistung von 30 W bereitstellt. Die Cloud-Verwaltung ermöglicht eine einfache und flexible Verwaltung der Sicherheitsrichtlinien und -einstellungen. Darüber hinaus wird das Gerät mit einem einjährigen Security Bundle geliefert, das zusätzliche Sicherheitsfunktionen und -updates umfasst. Die Zyxel USG FLEX 100HP ist ideal für Unternehmen, die eine robuste und skalierbare Lösung zur Sicherung ihrer Netzwerkinfrastruktur suchen. - Hochleistungs-Firewall mit einem Durchsatz von bis zu 3 Gbit/s - Unterstützung für VPN-Durchsatz von 750 Mbit/s und IPS/IDS-Durchsatz von 1500 Mbit/s - Inklusive einjährigem Security Bundle für erweiterte Sicherheitsfunktionen - Lüfterloses Design für geräuscharmen Betrieb - Vielseitige Anschlussmöglichkeiten mit 8x 1-GbE Ethernet-Ports und 1x PoE+ Port.656,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der Männerrundbrief, Schulbücher von Blog MännerrundbriefDer Männerrundbrief ist eine umfassende Sammlung von Texten, die zwischen 1993 und 2002 von einer Gruppe radikaler Männer initiiert wurde. Diese Sammlung thematisiert zentrale gesellschaftliche Fragen wie Sexismus, Homofeindlichkeit und patriarchale Strukturen. Der Rundbrief diente nicht nur der Dokumentation der Aktivitäten und Positionen der radikalen Männerbewegung, sondern auch der Initiierung und Förderung politischer Diskussionen. Die Inhalte sind thematisch geordnet und decken ein breites Spektrum ab, darunter Männlichkeitsforschung, Sexualpolitik und die Auseinandersetzung mit Gewalt und Rassismus. Die beiden Bände bieten eine wertvolle Ressource für alle, die sich mit den Herausforderungen und Fragestellungen der Männerbewegung und der Geschlechterverhältnisse auseinandersetzen möchten.35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Hat Kaspersky Internet Security eine Firewall?
Ja, Kaspersky Internet Security verfügt über eine integrierte Firewall-Funktion. Diese Firewall schützt Ihren Computer vor unerwünschten Netzwerkzugriffen und blockiert potenziell schädliche Verbindungen. Sie können die Einstellungen der Firewall anpassen, um den Schutz nach Ihren Bedürfnissen zu konfigurieren. Die Firewall von Kaspersky Internet Security überwacht den Datenverkehr sowohl eingehend als auch ausgehend, um sicherzustellen, dass keine schädlichen Aktivitäten stattfinden. Insgesamt bietet die Firewall von Kaspersky Internet Security eine zusätzliche Sicherheitsebene für Ihren Computer und Ihre Daten. **
-
Wie können Firewall-Regeln effektiv konfiguriert werden, um Netzwerksicherheit zu gewährleisten? Welche Best Practices sollten bei der Festlegung von Firewall-Regeln beachtet werden?
Firewall-Regeln sollten basierend auf dem Prinzip des "Least Privilege" konfiguriert werden, um nur den erforderlichen Datenverkehr zuzulassen. Es ist wichtig, regelmäßig die Firewall-Regeln zu überprüfen und zu aktualisieren, um sicherzustellen, dass sie den aktuellen Sicherheitsanforderungen entsprechen. Zudem sollten Firewall-Regeln in Kombination mit anderen Sicherheitsmaßnahmen wie Intrusion Detection Systems und Antivirus-Software eingesetzt werden, um ein umfassendes Sicherheitsniveau zu gewährleisten. **
-
Wie können Firewall-Regeln effektiv eingesetzt werden, um die Netzwerksicherheit zu gewährleisten? Welche Arten von Firewall-Regeln sind am besten geeignet, um unerwünschte Zugriffe zu verhindern?
Firewall-Regeln sollten so konfiguriert werden, dass nur autorisierte Verbindungen zugelassen werden und unerwünschte Zugriffe blockiert werden. Es empfiehlt sich, restriktive Regeln zu verwenden, die nur den erforderlichen Datenverkehr zulassen und alle anderen Verbindungen blockieren. Die Kombination von Regeln zur Paketfilterung, Anwendungssteuerung und Intrusion Prevention kann dazu beitragen, die Netzwerksicherheit zu gewährleisten. **
-
Wann werden immer Firewall-Regeln für eingehenden und ausgehenden Verkehr benötigt?
Firewall-Regeln für eingehenden Verkehr werden immer dann benötigt, wenn der Zugriff auf ein Netzwerk oder einen Server von außen kontrolliert werden soll. Sie helfen dabei, unerwünschten oder potenziell schädlichen Datenverkehr zu blockieren. Firewall-Regeln für ausgehenden Verkehr werden benötigt, um den Datenverkehr von innerhalb des Netzwerks zu kontrollieren und sicherzustellen, dass nur erlaubte Verbindungen hergestellt werden. **

Wie können Firewall-Regeln effektiv konfiguriert werden, um die Netzwerksicherheit zu gewährleisten? Welche Arten von Firewall-Regeln sind am meisten zu empfehlen, um unerwünschten Datenverkehr zu blockieren?
Firewall-Regeln sollten basierend auf dem Prinzip des "Least Privilege" konfiguriert werden, um nur den erforderlichen Datenverkehr zuzulassen. Es ist wichtig, regelmäßig die Firewall-Regeln zu überprüfen und zu aktualisieren, um neue Bedrohungen abzuwehren. Empfohlene Arten von Firewall-Regeln sind solche, die den eingehenden und ausgehenden Datenverkehr überprüfen, Anwendungsfilterung und Intrusion Prevention Systeme (IPS) implementieren, um unerwünschten Datenverkehr zu blockieren. **
Welche grundlegenden Kriterien sollten bei der Erstellung von Firewall-Regeln berücksichtigt werden?
1. Nur notwendige Ports und Dienste öffnen. 2. Zugriff nur von vertrauenswürdigen Quellen erlauben. 3. Regelmäßige Überprüfung und Aktualisierung der Regeln. **
Top-Angebote
Produkte zum Begriff Firewall-Regeln:
-
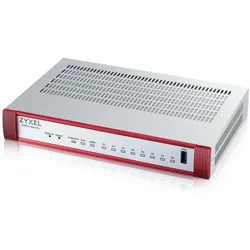
Zyxel USGFLEX 100H Security Bundle Firewall, FirewallZyxel USGFLEX 100H Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Datenübertragungsrate: 3.000 Mbps - SPI-Firewall-Throughput: 750 Mbps - UTM-Throughput: 750 Mbps - VPN-Throughput: 8x 1-GbE - Schnittstellen: - 8 x 1-GbE Ethernet-Ports - 1 x USB 3.0-Port - 1 x Konsole-Port (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 21,6 x 14,3 x 3,3 cm - Gewicht: 1,04 kg.578,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zyxel USGFLEX 200HP Security Bundle Firewall, FirewallZyxel USGFLEX 200HP Gold Security Bundle Firewall Die USG FLEX H-Serie gewährleistet sicheren und schnellen Schutz, zügige Virtual Private Network (VPN)-Funktionalität und Unified Threat Management (UTM). Dieser mehrschichtige Ansatz sichert die Firewall, die Netzwerkinfrastruktur und die Benutzer ab. Er beruht auf der leistungsstarken Hardware von Zyxel und der hochmodernen AI Security Cloud-Architektur. Ultrahohe Leistung Höchstleistung durch Multi-Core-Hardware der nächsten Generation und Fastpath-Technologie für effiziente Datenverarbeitung. Die USG FLEX H-Serie steigert die Leistung um das Dreifache und optimiert die CPU-Auslastung für anspruchsvolle Netzwerke. Verwaltung mit der Nebula-Cloudmanagement Nebula, Zyxels Cloud-Management-Plattform, ermöglicht zentrale Einrichtung und Verwaltung von Access Points, Switches, Routern und Firewalls. Informationen aus verschiedenen Geräten erhöhen den Netzwerkschutz. KI-gestützte Cloud-Cybersecurity Bedrohungen entwickeln sich ständig. Die KI-basierte Firewall der USG FLEX H-Serie blockt schädliche Bedrohungen und regelt unangemessenes Benutzerverhalten. KI-basierte Cloud-Technologie gewährleistet umfassenden Schutz wie Sandboxing, Anti-Malware, DNS/IP/URL-Filterung, IPS und Application Scanning. Die USG FLEX H-Serie erhöht die Netzwerksicherheit und minimiert Reaktionszeiten auf Bedrohungen. Eigenschaften: - Maximale Übertragungsrate: 5.000 Mbit/s - SPI-Firewall-Throughput: 1.500 Mbit/s - UTM-Throughput: 1.200 Mbit/s - VPN-Throughput: 6x 1-GbE / 2x 2,5-GbE - Schnittstellen: - 6 x 1-GbE-Ethernet - 2 x 2,5-GbE-Ethernet - 1 x PoE+ Ethernet (802.3at, 30W max.) - 1 x USB 3.0-Anschluss - 1 x Konsolenanschluss (RJ-45) - Rack-Montage möglich - Lüfterlos - Abmessungen: 27,2 x 18,7 x 3,6 cm - Gewicht: 1,52 kg.867,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zyxel USGFLEX 100HP Security Bundle Firewall 1x Gbit PoE+, FirewallDie Zyxel USG FLEX 100HP Firewall ist eine leistungsstarke Sicherheitslösung, die speziell für Unternehmen entwickelt wurde, die eine zuverlässige und effiziente Netzwerksicherheit benötigen. Mit einem beeindruckenden Firewall-Durchsatz von bis zu 3 Gbit/s und einer Vielzahl von Sicherheitsfunktionen bietet dieses Gerät umfassenden Schutz vor Bedrohungen. Die Firewall ist mit 8 Ethernet-Anschlüssen ausgestattet, darunter ein PoE+-Port, der eine maximale Leistung von 30 W bereitstellt. Die Cloud-Verwaltung ermöglicht eine einfache und flexible Verwaltung der Sicherheitsrichtlinien und -einstellungen. Darüber hinaus wird das Gerät mit einem einjährigen Security Bundle geliefert, das zusätzliche Sicherheitsfunktionen und -updates umfasst. Die Zyxel USG FLEX 100HP ist ideal für Unternehmen, die eine robuste und skalierbare Lösung zur Sicherung ihrer Netzwerkinfrastruktur suchen. - Hochleistungs-Firewall mit einem Durchsatz von bis zu 3 Gbit/s - Unterstützung für VPN-Durchsatz von 750 Mbit/s und IPS/IDS-Durchsatz von 1500 Mbit/s - Inklusive einjährigem Security Bundle für erweiterte Sicherheitsfunktionen - Lüfterloses Design für geräuscharmen Betrieb - Vielseitige Anschlussmöglichkeiten mit 8x 1-GbE Ethernet-Ports und 1x PoE+ Port.656,31 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kennt sich jemand mit Firewall-Regeln aus?
Ja, es gibt viele Experten, die sich mit Firewall-Regeln auskennen. Firewall-Regeln werden verwendet, um den Datenverkehr zu kontrollieren und zu filtern, um die Sicherheit eines Netzwerks zu gewährleisten. Es gibt verschiedene Arten von Firewall-Regeln, wie beispielsweise Zugriffsregeln, Portregeln und Protokollregeln. **
-
Wie können Firewall-Regeln effektiv eingerichtet werden, um die Sicherheit des Netzwerks zu gewährleisten? Welche Faktoren sind bei der Erstellung von Firewall-Regeln zu berücksichtigen?
1. Identifiziere zuerst die Bedürfnisse und Risiken des Netzwerks, um die richtigen Regeln festzulegen. 2. Berücksichtige die Art des Datenverkehrs, die Quellen und Ziele der Verbindungen sowie potenzielle Schwachstellen. 3. Regelmäßige Überprüfung und Anpassung der Regeln sind wichtig, um die Sicherheit des Netzwerks kontinuierlich zu verbessern. **
-
Hat Kaspersky Internet Security eine Firewall?
Ja, Kaspersky Internet Security verfügt über eine integrierte Firewall-Funktion. Diese Firewall schützt Ihren Computer vor unerwünschten Netzwerkzugriffen und blockiert potenziell schädliche Verbindungen. Sie können die Einstellungen der Firewall anpassen, um den Schutz nach Ihren Bedürfnissen zu konfigurieren. Die Firewall von Kaspersky Internet Security überwacht den Datenverkehr sowohl eingehend als auch ausgehend, um sicherzustellen, dass keine schädlichen Aktivitäten stattfinden. Insgesamt bietet die Firewall von Kaspersky Internet Security eine zusätzliche Sicherheitsebene für Ihren Computer und Ihre Daten. **
-
Wie können Firewall-Regeln effektiv konfiguriert werden, um Netzwerksicherheit zu gewährleisten? Welche Best Practices sollten bei der Festlegung von Firewall-Regeln beachtet werden?
Firewall-Regeln sollten basierend auf dem Prinzip des "Least Privilege" konfiguriert werden, um nur den erforderlichen Datenverkehr zuzulassen. Es ist wichtig, regelmäßig die Firewall-Regeln zu überprüfen und zu aktualisieren, um sicherzustellen, dass sie den aktuellen Sicherheitsanforderungen entsprechen. Zudem sollten Firewall-Regeln in Kombination mit anderen Sicherheitsmaßnahmen wie Intrusion Detection Systems und Antivirus-Software eingesetzt werden, um ein umfassendes Sicherheitsniveau zu gewährleisten. **
Ähnliche Suchbegriffe für Firewall-Regeln
-
Der Männerrundbrief, Schulbücher von Blog MännerrundbriefDer Männerrundbrief ist eine umfassende Sammlung von Texten, die zwischen 1993 und 2002 von einer Gruppe radikaler Männer initiiert wurde. Diese Sammlung thematisiert zentrale gesellschaftliche Fragen wie Sexismus, Homofeindlichkeit und patriarchale Strukturen. Der Rundbrief diente nicht nur der Dokumentation der Aktivitäten und Positionen der radikalen Männerbewegung, sondern auch der Initiierung und Förderung politischer Diskussionen. Die Inhalte sind thematisch geordnet und decken ein breites Spektrum ab, darunter Männlichkeitsforschung, Sexualpolitik und die Auseinandersetzung mit Gewalt und Rassismus. Die beiden Bände bieten eine wertvolle Ressource für alle, die sich mit den Herausforderungen und Fragestellungen der Männerbewegung und der Geschlechterverhältnisse auseinandersetzen möchten.35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmbau Regeln, FachbücherAllgemeines - Baulehm - Lehmbaustoffe - Lehmbauteile - Baustoff- und Bauteilwerte - Normen. Die nun vorliegende dritte überarbeitete Auflage der Lehmbau Regeln berücksichtigt den aktuellen Stand der Entwicklung des Lehmbaus seit dem erstmaligen Erscheinen vor zehn Jahren. Auch diese Auflage wurde in die Musterliste der Technischen Baubestimmungen des Deutschen Instituts für Bautechnik Berlin aufgenommen und den Bundesländern zur bauaufsichtlichen Einführung empfohlen. Mittlerweile ist dies in den meisten Bundesländern geschehen. Übersichtlich und leicht verständlich werden die einzelnen Lehmbaustoffe (wie zum Beispiel Stampflehm, Wellerlehm, Strohlehm) erläutert, Anleitungen zur Prüfung und Konstruktion mit dem Baustoff gegeben und somit eine fachgerechte Anwendung und Ausführung ermöglicht.74,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Blechschild Camping RegelnKult-Hänger für den Innen- und Außenbereich aus qualitativ hochwertigen und extrem dicken Stahlblech. Individuelle Aufhängemöglichkeiten durch zusätzlichen Saugnapf und Kordeln in verschiedenen Farben. Mit 3D-geprägtem Motiv und einzeln verschweißt. Maße: 16,5 x 11,5 x 0,6 cm7,95 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie können Firewall-Regeln effektiv eingesetzt werden, um die Netzwerksicherheit zu gewährleisten? Welche Arten von Firewall-Regeln sind am besten geeignet, um unerwünschte Zugriffe zu verhindern?
Firewall-Regeln sollten so konfiguriert werden, dass nur autorisierte Verbindungen zugelassen werden und unerwünschte Zugriffe blockiert werden. Es empfiehlt sich, restriktive Regeln zu verwenden, die nur den erforderlichen Datenverkehr zulassen und alle anderen Verbindungen blockieren. Die Kombination von Regeln zur Paketfilterung, Anwendungssteuerung und Intrusion Prevention kann dazu beitragen, die Netzwerksicherheit zu gewährleisten. **
-
Wann werden immer Firewall-Regeln für eingehenden und ausgehenden Verkehr benötigt?
Firewall-Regeln für eingehenden Verkehr werden immer dann benötigt, wenn der Zugriff auf ein Netzwerk oder einen Server von außen kontrolliert werden soll. Sie helfen dabei, unerwünschten oder potenziell schädlichen Datenverkehr zu blockieren. Firewall-Regeln für ausgehenden Verkehr werden benötigt, um den Datenverkehr von innerhalb des Netzwerks zu kontrollieren und sicherzustellen, dass nur erlaubte Verbindungen hergestellt werden. **
-
Wie können Firewall-Regeln effektiv konfiguriert werden, um die Netzwerksicherheit zu gewährleisten? Welche Arten von Firewall-Regeln sind am meisten zu empfehlen, um unerwünschten Datenverkehr zu blockieren?
Firewall-Regeln sollten basierend auf dem Prinzip des "Least Privilege" konfiguriert werden, um nur den erforderlichen Datenverkehr zuzulassen. Es ist wichtig, regelmäßig die Firewall-Regeln zu überprüfen und zu aktualisieren, um neue Bedrohungen abzuwehren. Empfohlene Arten von Firewall-Regeln sind solche, die den eingehenden und ausgehenden Datenverkehr überprüfen, Anwendungsfilterung und Intrusion Prevention Systeme (IPS) implementieren, um unerwünschten Datenverkehr zu blockieren. **
-
Welche grundlegenden Kriterien sollten bei der Erstellung von Firewall-Regeln berücksichtigt werden?
1. Nur notwendige Ports und Dienste öffnen. 2. Zugriff nur von vertrauenswürdigen Quellen erlauben. 3. Regelmäßige Überprüfung und Aktualisierung der Regeln. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.