Domain security-blog.de kaufen?
Wir ziehen mit dem Projekt
security-blog.de um.
Sind Sie am Kauf der Domain
security-blog.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain security-blog.de kaufen?
Was kann man gegen Hacking oder Phishing auf krakentokens.com tun?
Um sich vor Hacking oder Phishing auf krakentokens.com zu schützen, sollten Sie einige Sicherheitsvorkehrungen treffen. Stellen Sie sicher, dass Sie eine starke und einzigartige Passphrase für Ihr Konto verwenden und aktivieren Sie die Zwei-Faktor-Authentifizierung. Seien Sie vorsichtig bei verdächtigen E-Mails oder Links, die Sie möglicherweise dazu auffordern, Ihre Anmeldedaten preiszugeben, und melden Sie verdächtige Aktivitäten sofort dem Kundensupport von krakentokens.com. **
Wie können Nutzer sich effektiv vor Phishing-Attacken schützen? Welche Maßnahmen sind zur Prävention von Phishing empfehlenswert?
1. Seien Sie skeptisch gegenüber unerwarteten E-Mails, Links und Anhängen. 2. Verwenden Sie starke Passwörter und aktivieren Sie die Zwei-Faktor-Authentifizierung. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
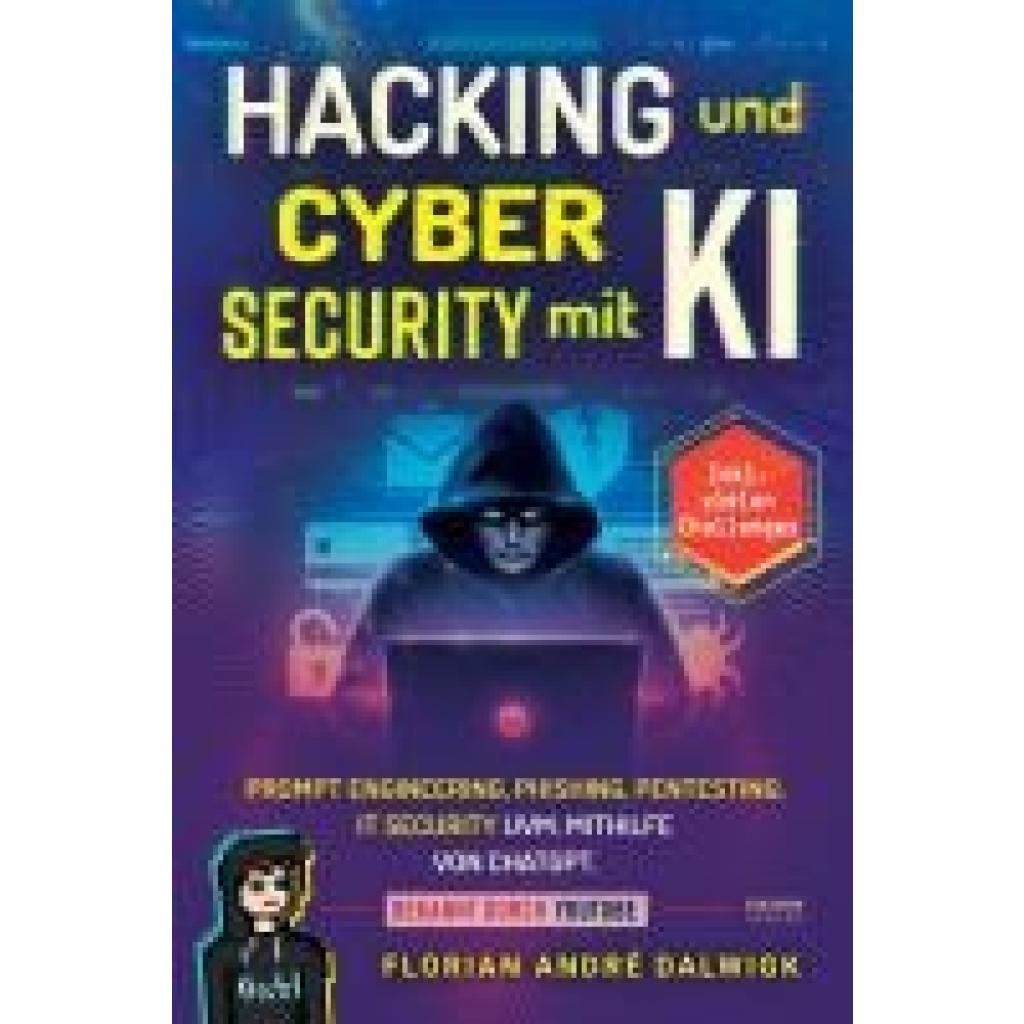
Dalwigk, Florian: Hacking und Cyber Security mit KIHacking und Cyber Security mit KI , Erforschen Sie die faszinierende Welt der Cyber-Sicherheit! Das umfassende Buch für Einsteiger und Interessierte. Cyber-Sicherheit ist heute relevanter denn je. Die heutige Zeit erfordert ein tiefes Verständnis für Cyber-Sicherheit. Das Buch "Hacking und Cyber Security mit KI" begleitet Sie auf Ihrer Reise, um die Grundlagen zu verstehen und sich vor modernen digitalen Bedrohungen zu schützen. Lernen Sie von einem Experten : Der Autor Florian Dalwigk hat umfassende Erfahrung im Bereich der Informatik. Nach einem dualen Informatik-Studium bei der Landeshauptstadt München sowie in der IT-Abteilung eines Krankenhauses und einer Behörde hat er sich als renommierter Sicherheitsforscher etabliert. Mit über 90.000 Abonnenten auf seinem YouTube-Kanal ist er eine prominente Figur in der IT-Community. Schritt für Schritt zur Cyber-Sicherheit: In diesem Buch werden komplexe Themen der Cyber-Sicherheit verständlich erklärt. Von KI-gestützten Angriffen von Hackern bis hin zur Erkennung von Phishing-Mails. Angriffe auf KI-Modelle und darauf basierende Anwendungen werden aufgedeckt - von Prompt-Injection bis Model Stealing. Sie erhalten eine klare Einführung in das aufstrebende Gebiet des Prompt-Engineering, das Ihnen ermöglicht, Hacking-Tools wie gobuster, hydra, fcrackzip und Passwort-Cracker zu beherrschen und anzupassen.Dieses Buch ist nicht nur ideal für Einsteiger, es ist auch eine wertvolle Ressource für Technologie-Enthusiasten und Sicherheitsinteressierte. Ihre Vorteile auf einen Blick: Klar strukturiert: Perfekt für Einsteiger, um sich Schritt für Schritt in die Welt der Cyber-Sicherheit einzufinden. Verständliche Erklärungen: Komplexe Konzepte werden verständlich dargestellt, begleitet von anschaulichen Beispielen. Umfassende Einsichten: Von KI-gestützten Angriffen bis zum Prompt-Engineering, hier finden Sie alle Werkzeuge, die Sie benötigen. Expertenwissen: Florian Dalwigk, ein angesehener Sicherheitsforscher, teilt sein fundiertes Wissen mit Ihnen. Digitale Kompetenz: Tauchen Sie ein und entdecken Sie, wie Sie die Welt der Cyber-Sicherheit beherrschen können. Sparen Sie sich teure Kurse und verbessern Sie Ihre Kenntnisse von digitaler Sicherheit bequem von Zuhause aus. Machen Sie sich bereit für ein Abenteuer in der Cyberwelt und bestellen Sie jetzt "Hacking und Cyber Security mit KI" von Florian Dalwigk. , Sonstige > Werkstattausstattung & -bedarf , Erscheinungsjahr: 20231201, Produktform: Kartoniert, Autoren: Dalwigk, Florian, Seitenzahl/Blattzahl: 496, Keyword: KI; chatgpt; cyber security; cybersecurity deutsch; hacken lernen; hacker; hacker buch; hacking; hacking buch; it security; künstliche intelligenz; penetration testing; programmieren, Fachschema: EDV / Theorie / Programmieren / Allgemeines~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Intelligenz / Künstliche Intelligenz~KI~Künstliche Intelligenz - AI~Programmiersprachen, Fachkategorie: Computerkriminalität, Hacking~Künstliche Intelligenz~Programmier- und Skriptsprachen, allgemein, Warengruppe: TB/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 211, Breite: 149, Höhe: 30, Gewicht: 720, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Der Männerrundbrief, Schulbücher von Blog MännerrundbriefDer Männerrundbrief ist eine umfassende Sammlung von Texten, die zwischen 1993 und 2002 von einer Gruppe radikaler Männer initiiert wurde. Diese Sammlung thematisiert zentrale gesellschaftliche Fragen wie Sexismus, Homofeindlichkeit und patriarchale Strukturen. Der Rundbrief diente nicht nur der Dokumentation der Aktivitäten und Positionen der radikalen Männerbewegung, sondern auch der Initiierung und Förderung politischer Diskussionen. Die Inhalte sind thematisch geordnet und decken ein breites Spektrum ab, darunter Männlichkeitsforschung, Sexualpolitik und die Auseinandersetzung mit Gewalt und Rassismus. Die beiden Bände bieten eine wertvolle Ressource für alle, die sich mit den Herausforderungen und Fragestellungen der Männerbewegung und der Geschlechterverhältnisse auseinandersetzen möchten.35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Mitarbeiter vor Phishing-Attacken schützen? Welche Maßnahmen sind zur Prävention von Phishing-Attacken besonders effektiv?
Unternehmen können ihre Mitarbeiter vor Phishing-Attacken schützen, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen durchführen. Die Implementierung von Multi-Faktor-Authentifizierung und die Verwendung von Anti-Phishing-Software können ebenfalls effektive Maßnahmen zur Prävention von Phishing-Attacken sein. Darüber hinaus ist es wichtig, dass Unternehmen klare Richtlinien für den Umgang mit verdächtigen E-Mails und Links festlegen und regelmäßig überprüfen. **
-
Heißt es "favorite blog" oder "favourite blog"?
Es kommt darauf an, in welchem Englisch du schreibst. Im amerikanischen Englisch wird normalerweise "favorite" verwendet, während im britischen Englisch "favourite" üblich ist. **
-
Wie kann man sich in einer Cyber-Umgebung vor Phishing-Angriffen schützen?
1. Seien Sie skeptisch gegenüber unbekannten E-Mails, Links und Anhängen. 2. Verwenden Sie starke Passwörter und aktualisieren Sie diese regelmäßig. 3. Installieren Sie eine zuverlässige Antivirensoftware und halten Sie Ihr Betriebssystem und Programme auf dem neuesten Stand. **
-
Was ist der Juliens Hate Blog bzw. Juliens Blog?
Der Juliens Hate Blog, auch bekannt als Juliens Blog, war ein Blog, der von dem deutschen YouTuber Julien Sewering betrieben wurde. Der Blog enthielt hauptsächlich beleidigende und diffamierende Inhalte über verschiedene Personen des öffentlichen Lebens. Aufgrund des hohen Maßes an Hass und Mobbing wurde der Blog stark kritisiert und schließlich im Jahr 2012 geschlossen. **

Ist ein Blog-Eintrag und ein Blog-Post dasselbe?
Ja, ein Blog-Eintrag und ein Blog-Post bezeichnen im Allgemeinen dasselbe. Beide Begriffe werden verwendet, um einen einzelnen Beitrag oder Artikel auf einem Blog zu beschreiben. Der Begriff "Eintrag" wird jedoch manchmal spezifischer verwendet, um auf ältere oder archivierte Beiträge zu verweisen. **
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
Top-Angebote
Produkte zum Begriff Phishing:
-
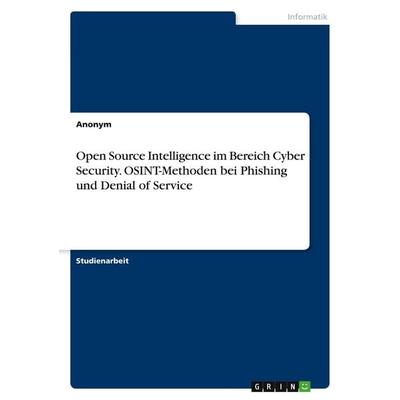
Open Source Intelligence im Bereich Cyber Security. OSINT-Methoden bei Phishing und Denial of Service, Taschenbuch von Anonymous, GRIN,Open Source Intelligence Im Bereich Cyber Security. Osint-methoden Bei Phishing Und Denial Of Service, Taschenbuch Von Anonymous, Grin, 978-3-346-43608-5, Seitenanzahl: 2817,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dalwigk, Florian: Hacking und Cyber Security mit KIHacking und Cyber Security mit KI , Erforschen Sie die faszinierende Welt der Cyber-Sicherheit! Das umfassende Buch für Einsteiger und Interessierte. Cyber-Sicherheit ist heute relevanter denn je. Die heutige Zeit erfordert ein tiefes Verständnis für Cyber-Sicherheit. Das Buch "Hacking und Cyber Security mit KI" begleitet Sie auf Ihrer Reise, um die Grundlagen zu verstehen und sich vor modernen digitalen Bedrohungen zu schützen. Lernen Sie von einem Experten : Der Autor Florian Dalwigk hat umfassende Erfahrung im Bereich der Informatik. Nach einem dualen Informatik-Studium bei der Landeshauptstadt München sowie in der IT-Abteilung eines Krankenhauses und einer Behörde hat er sich als renommierter Sicherheitsforscher etabliert. Mit über 90.000 Abonnenten auf seinem YouTube-Kanal ist er eine prominente Figur in der IT-Community. Schritt für Schritt zur Cyber-Sicherheit: In diesem Buch werden komplexe Themen der Cyber-Sicherheit verständlich erklärt. Von KI-gestützten Angriffen von Hackern bis hin zur Erkennung von Phishing-Mails. Angriffe auf KI-Modelle und darauf basierende Anwendungen werden aufgedeckt - von Prompt-Injection bis Model Stealing. Sie erhalten eine klare Einführung in das aufstrebende Gebiet des Prompt-Engineering, das Ihnen ermöglicht, Hacking-Tools wie gobuster, hydra, fcrackzip und Passwort-Cracker zu beherrschen und anzupassen.Dieses Buch ist nicht nur ideal für Einsteiger, es ist auch eine wertvolle Ressource für Technologie-Enthusiasten und Sicherheitsinteressierte. Ihre Vorteile auf einen Blick: Klar strukturiert: Perfekt für Einsteiger, um sich Schritt für Schritt in die Welt der Cyber-Sicherheit einzufinden. Verständliche Erklärungen: Komplexe Konzepte werden verständlich dargestellt, begleitet von anschaulichen Beispielen. Umfassende Einsichten: Von KI-gestützten Angriffen bis zum Prompt-Engineering, hier finden Sie alle Werkzeuge, die Sie benötigen. Expertenwissen: Florian Dalwigk, ein angesehener Sicherheitsforscher, teilt sein fundiertes Wissen mit Ihnen. Digitale Kompetenz: Tauchen Sie ein und entdecken Sie, wie Sie die Welt der Cyber-Sicherheit beherrschen können. Sparen Sie sich teure Kurse und verbessern Sie Ihre Kenntnisse von digitaler Sicherheit bequem von Zuhause aus. Machen Sie sich bereit für ein Abenteuer in der Cyberwelt und bestellen Sie jetzt "Hacking und Cyber Security mit KI" von Florian Dalwigk. , Sonstige > Werkstattausstattung & -bedarf , Erscheinungsjahr: 20231201, Produktform: Kartoniert, Autoren: Dalwigk, Florian, Seitenzahl/Blattzahl: 496, Keyword: KI; chatgpt; cyber security; cybersecurity deutsch; hacken lernen; hacker; hacker buch; hacking; hacking buch; it security; künstliche intelligenz; penetration testing; programmieren, Fachschema: EDV / Theorie / Programmieren / Allgemeines~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Intelligenz / Künstliche Intelligenz~KI~Künstliche Intelligenz - AI~Programmiersprachen, Fachkategorie: Computerkriminalität, Hacking~Künstliche Intelligenz~Programmier- und Skriptsprachen, allgemein, Warengruppe: TB/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 211, Breite: 149, Höhe: 30, Gewicht: 720, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was kann man gegen Hacking oder Phishing auf krakentokens.com tun?
Um sich vor Hacking oder Phishing auf krakentokens.com zu schützen, sollten Sie einige Sicherheitsvorkehrungen treffen. Stellen Sie sicher, dass Sie eine starke und einzigartige Passphrase für Ihr Konto verwenden und aktivieren Sie die Zwei-Faktor-Authentifizierung. Seien Sie vorsichtig bei verdächtigen E-Mails oder Links, die Sie möglicherweise dazu auffordern, Ihre Anmeldedaten preiszugeben, und melden Sie verdächtige Aktivitäten sofort dem Kundensupport von krakentokens.com. **
-
Wie können Nutzer sich effektiv vor Phishing-Attacken schützen? Welche Maßnahmen sind zur Prävention von Phishing empfehlenswert?
1. Seien Sie skeptisch gegenüber unerwarteten E-Mails, Links und Anhängen. 2. Verwenden Sie starke Passwörter und aktivieren Sie die Zwei-Faktor-Authentifizierung. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand. **
-
Wie können Unternehmen ihre Mitarbeiter vor Phishing-Attacken schützen? Welche Maßnahmen sind zur Prävention von Phishing-Attacken besonders effektiv?
Unternehmen können ihre Mitarbeiter vor Phishing-Attacken schützen, indem sie regelmäßige Schulungen und Sensibilisierungsmaßnahmen durchführen. Die Implementierung von Multi-Faktor-Authentifizierung und die Verwendung von Anti-Phishing-Software können ebenfalls effektive Maßnahmen zur Prävention von Phishing-Attacken sein. Darüber hinaus ist es wichtig, dass Unternehmen klare Richtlinien für den Umgang mit verdächtigen E-Mails und Links festlegen und regelmäßig überprüfen. **
-
Heißt es "favorite blog" oder "favourite blog"?
Es kommt darauf an, in welchem Englisch du schreibst. Im amerikanischen Englisch wird normalerweise "favorite" verwendet, während im britischen Englisch "favourite" üblich ist. **
Ähnliche Suchbegriffe für Phishing
-
Der Männerrundbrief, Schulbücher von Blog MännerrundbriefDer Männerrundbrief ist eine umfassende Sammlung von Texten, die zwischen 1993 und 2002 von einer Gruppe radikaler Männer initiiert wurde. Diese Sammlung thematisiert zentrale gesellschaftliche Fragen wie Sexismus, Homofeindlichkeit und patriarchale Strukturen. Der Rundbrief diente nicht nur der Dokumentation der Aktivitäten und Positionen der radikalen Männerbewegung, sondern auch der Initiierung und Förderung politischer Diskussionen. Die Inhalte sind thematisch geordnet und decken ein breites Spektrum ab, darunter Männlichkeitsforschung, Sexualpolitik und die Auseinandersetzung mit Gewalt und Rassismus. Die beiden Bände bieten eine wertvolle Ressource für alle, die sich mit den Herausforderungen und Fragestellungen der Männerbewegung und der Geschlechterverhältnisse auseinandersetzen möchten.35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Flugblatt - Zeitung - Blog, Fachbücher von Torsten FlühDas Fachbuch "Flugblatt - Zeitung - Blog" von Torsten Flüh bietet eine tiefgehende Analyse der Materialität von Literaturen im Kontext der Digitalisierung. Es beleuchtet, wie sich die Wahrnehmung und die Formate von Literatur durch neue Medien verändern. In dreizehn praxeologischen Aufsätzen werden bedeutende Autorinnen und Autoren wie Johann Wolfgang Goethe, Heinrich Heine und Herta Müller betrachtet, um die Wechselwirkungen zwischen Bild und Text zu untersuchen. Das Buch regt dazu an, die Rolle von traditionellen und digitalen Medien neu zu denken und die Bedeutung von Holzmedien im digitalen Zeitalter zu reflektieren. Es ist ein unverzichtbares Werk für alle, die sich mit der Entwicklung der Literatur und den Herausforderungen der digitalen Transformation auseinandersetzen möchten.32,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man sich in einer Cyber-Umgebung vor Phishing-Angriffen schützen?
1. Seien Sie skeptisch gegenüber unbekannten E-Mails, Links und Anhängen. 2. Verwenden Sie starke Passwörter und aktualisieren Sie diese regelmäßig. 3. Installieren Sie eine zuverlässige Antivirensoftware und halten Sie Ihr Betriebssystem und Programme auf dem neuesten Stand. **
-
Was ist der Juliens Hate Blog bzw. Juliens Blog?
Der Juliens Hate Blog, auch bekannt als Juliens Blog, war ein Blog, der von dem deutschen YouTuber Julien Sewering betrieben wurde. Der Blog enthielt hauptsächlich beleidigende und diffamierende Inhalte über verschiedene Personen des öffentlichen Lebens. Aufgrund des hohen Maßes an Hass und Mobbing wurde der Blog stark kritisiert und schließlich im Jahr 2012 geschlossen. **
-
Ist ein Blog-Eintrag und ein Blog-Post dasselbe?
Ja, ein Blog-Eintrag und ein Blog-Post bezeichnen im Allgemeinen dasselbe. Beide Begriffe werden verwendet, um einen einzelnen Beitrag oder Artikel auf einem Blog zu beschreiben. Der Begriff "Eintrag" wird jedoch manchmal spezifischer verwendet, um auf ältere oder archivierte Beiträge zu verweisen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.